WordPress хостинг с NVMe, CDN и SSL за €15/год

Пачнато и проверено.

Малко закъсняха официалните релийси в Dockerhub, защото Github реши точно днес да има поредния outage.

В момента все още няма за wordpress-пхп-apache (пхп щото енкодинга се ебава). Само за php-apache. Пример с две версии.

Виж файлът 37604

Наложи се да си пусна рънъри на лаптопа за да билдна собствени и за 10 минути приключи всичко. :)
днес когато излезе новината за пробива още не беше излязла официално последната версия на PHP , дадох го на Codex го надстрои като премахна всички задни вратички - работа за 30 минути на 8 сървъра
 
8 сървъра вика. :)

https://emudhra.we-have-a-problem.com пачна ли? ;) Ако не си, всеки може да фалшифицира сертификат при връзка с 3rd party, защото индийците се изложиха.

Код:
nettingale@асд-676ff8cfb9-7bnfg:~$  curl https://dv-g3b-emudhra.we-have-a-problem.com/
Your client successfully connected to the site. That's bad!

Аз обработих около 1,700 сървиса из 4 организации.

Има и няколко критични за node, които се появиха вчера, но ние нямаме server side node, така че "we dodged this bullet".
 
8 сървъра вика. :)

https://emudhra.we-have-a-problem.com пачна ли? ;) Ако не си, всеки може да фалшифицира сертификат при връзка с 3rd party, защото индийците се изложиха.

Код:
nettingale@асд-676ff8cfb9-7bnfg:~$  curl https://dv-g3b-emudhra.we-have-a-problem.com/
Your client successfully connected to the site. That's bad!

Аз обработих около 1,700 сървиса из 4 организации.

Има и няколко критични за node, които се появиха вчера, но ние нямаме server side node, така че "we dodged this bullet".
да , оправих и обнових доверените сертификати, Node.js и отделните Python списъци със сертификати.
 
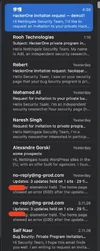
Почти 1г. по-късно от форума никой не се включи към бъг баунтито. Разочарован съм от хората тук, но явно аудиторията не е подходяща. Уж имаше мераклии за бързи 500 евро. ;)

В HackerOne са доста активни. Засега не са намерили сериозна уязвимост.

Screenshot 2026-11-05 at 8.25.20.webp

Повечето доклади са автоматизиран спам. Например, че Node версията на фронтенда е стара и уязвима. Нещо, което хич не ни интересува, защото не се използва за server side и върви в cloudflare workers. Т.е. уязвимостите не са достижими.

Имаше няколко low severity IDOR, които оправих доста бързо. Те струват €25-€100.

Обмислям да спра програмата, защото на този етап са излишни пари за участие.
 
Почти 1г. по-късно от форума никой не се включи към бъг баунтито. Разочарован съм от хората тук, но явно аудиторията не е подходяща. Уж имаше мераклии за бързи 500 евро. ;)

В HackerOne са доста активни. Засега не са намерили сериозна уязвимост.

Виж файлът 37789

Повечето доклади са автоматизиран спам. Например, че Node версията на фронтенда е стара и уязвима. Нещо, което хич не ни интересува, защото не се използва за server side и върви в cloudflare workers. Т.е. уязвимостите не са достижими.

Имаше няколко low severity IDOR, които оправих доста бързо. Те струват €25-€100.

Обмислям да спра програмата, защото на този етап са излишни пари за участие.
ми колкото и да се пънеш.... скучен си ... няма интрига при теб , незнаеш как да възбудиш любопитството на юзерите тук.... кой го ебе за хостинга ти и наградите.... пари като вестници
 
Почти 1г. по-късно от форума никой не се включи към бъг баунтито. Разочарован съм от хората тук, но явно аудиторията не е подходяща. Уж имаше мераклии за бързи 500 евро. ;)

В HackerOne са доста активни. Засега не са намерили сериозна уязвимост.


Повечето доклади са автоматизиран спам. Например, че Node версията на фронтенда е стара и уязвима. Нещо, което хич не ни интересува, защото не се използва за server side и върви в cloudflare workers. Т.е. уязвимостите не са достижими.

Имаше няколко low severity IDOR, които оправих доста бързо. Те струват €25-€100.

Обмислям да спра програмата, защото на този етап са излишни пари за участие.
Все пак не е форум за хакери.
Не знам какво си очаквал.
 
Все пак не е форум за хакери.
Не знам какво си очаквал.

Хакер не е нищо повече от да разбираш как нещо работи на дълбоко фундаментално ниво.

Тук има хора с много голямо самочувствие като програмисти. Аз не съм програмист и очаквах, че някой ще изкара едни лесни пари.
 
Не си попадна в полезрението, на някои които иска да ти навреди. Има всякакви фокусници, които най-малкото могат да ти направят мизерии, за да ти падне услугата за неопределено време. Големи компании с милиони бюджети за сигурност и какви ли не системи страдат от време на време. Така че няма нищо сигурно с мрежата.
 
Не си попадна в полезрението, на някои които иска да ти навреди.

Мисля, че леко не разбираш как работят bug bounty програмите и каква е тяхната функция.

Както казах - форума не е с подходяща аудитория. Просто ми отне време да го осъзная.

Има всякакви фокусници, които най-малкото могат да ти направят мизерии, за да ти падне услугата за неопределено време. Големи компании с милиони бюджети за сигурност и какви ли не системи страдат от време на време. Така че няма нищо сигурно с мрежата.
 
Мисля, че леко не разбираш как работят bug bounty програмите и каква е тяхната функция.

Както казах - форума не е с подходяща аудитория. Просто ми отне време да го осъзная.
това грандоманско его в теб един ден ще ти изиграе много лоша шега - неведнъж съм ти го казвал , но ти все още си въобразяваш, че си хванал дядо Господ за шлифера.....
 
Хакер не е нищо повече от да разбираш как нещо работи на дълбоко фундаментално ниво.

Тук има хора с много голямо самочувствие като програмисти. Аз не съм програмист и очаквах, че някой ще изкара едни лесни пари.
Малко ти се размиват понятията, кой какво..
 
Принципно, ако дадеш диня и очакваш някой да ти покаже, че е пъпеш..., проблема не е точно в аудиторията. Парата в случая е без значение...
 
Хакер не е нищо повече от да разбираш как нещо работи на дълбоко фундаментално ниво.
Cybersecurity е леко специализирана сфера и най-малкото очаква специфичен личен интерес.
Пресечни точки с програмирането има колкото това примерно да поискам да се качиш на покрива и да ми оправиш антената за интернета, понеже като админ се очаква да разбираш как работят нещата на фундаментално ниво :)

Както казах - форума не е с подходяща аудитория. Просто ми отне време да го осъзная.
Тук сме ориентирани предимно към крайния юзър и търсим ефективни решения, щото обикновено работим сами, а не в стартъп екип от 8 пишлигара.
 
@contra говори за себе си :)
при мен са повече хора, но не сме и стартъп с пешлигари :)

@metaverse усещам желанието да жегнеш потребителите и тяхното его и самочуствие, но приеми един съвет: пусни си тема в която точно и ясно обясняваш правилата на наградите и я дръж жива! Аз чак сега разбирам че си офертирал форума да изкараме пари :)
 

Горе