Нека подредим нещата за хората, които избират доставчик: какво реално тече на нашите сървъри и къде е истинската граница на това, което хостингът може да направи.
В поста няма домейн, дата или номер на тикет. Без тях няма казус, който да се отвори публично.
По подразбиране, във всеки акаунт: cPGuard (IDS + IPS + антивирус, с модул CMS Threats за WordPress ядро, плъгини и теми), ImunifyAV+ (платеният антивирус от Imunify360 пакета) и ClamAV с платени дефиниции. Три отделни двигателя, различни бази, различно покритие. Не един и същ скан, пуснат три пъти. Отгоре е скан на FTP и ModSecurity HTTP upload: известен зловреден файл се прихваща на вратата, ако през компрометиран сайт се опитват да го качат.
Случват се заразявания и при всички тези слоеве. Ето защо: при повечето разгледани от нас случаи още преди инцидента скенерът е сочел плъгин или тема с публично известна уязвимост. CVE е международният каталог на тези уязвимости, CVSS оценява тежестта. В диапазона 9+ експлойтът обикновено работи отвън, без вход в сайта, в дните след публикуването му. 8.8 на снимката не е дребна забележка: пак е тежко и често отдалечено.
Снимката е CVE колоната на CMS Threats от един реален акаунт, без домейн и път. Осем инсталации, скала 8.8–10. Не показва откъде е влязло.
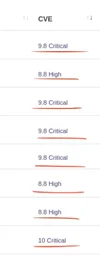
Виждаме тези дупки per-site и предупреждаваме, но бутонът Ъпдейт остава при собственика, защото автоъпдейт на плъгин може да счупи живия магазин. Автоъпдейтът на ядрото е задължителен. При плъгините преценката е ваша. Това е реалният обмен удобство/риск, който никой сериозен доставчик не трябва да крие.
Ако имате конкретен казус, пуснете тикет с домейна и датите. Гледаме per-account: entry point, какво е хванал скенерът и кога, какво не е и защо. Обещанието не е 100%. Защитата е включена и активна, а на конкретния случай отговаряме с лог, не с шаблон.
Постът свършва с три препоръки и нула номера на тикет. Който чете, да си направи сметката.

?